
PHP2Shell: waarom actief softwarebeheer het verschil maakt
Twee kritieke PHP-kwetsbaarheden, websites uit voorzorg offline en uren wachten op een patch. De gebeurtenissen van 21 oktober 2026 laten zien waarom veilig online blijven begint bij goed voorbereid beheer.
Je opent je website en ziet een onderhoudsmelding. Vervelend, zeker als klanten juist willen inloggen of een aanvraag doen. Toch kan zo’n tijdelijke onderbreking op dat moment de verstandigste keuze zijn. Achter de schermen probeert een beheerder te voorkomen dat een beveiligingslek toegang geeft tot je applicatie en de gegevens die daarin staan.
Dat speelde op woensdag 21 oktober, toen twee ernstige kwetsbaarheden in PHP breed in het nieuws kwamen. Ook Revolted plaatste bij een aantal klantwebsites die binnen het risicoprofiel vielen tijdelijk een voorzetpagina. Ondertussen beoordeelden we maatregelen, bereidden we updates voor en volgden we de informatie van de ontwikkelaars.
Wat gebeurde er? En vooral: wat betekent dit voor het beheer van jouw website of applicatie?
Wat is PHP2Shell en waarom was het zo ernstig?
PHP is software die op een server draait en veel websites en webapplicaties laat werken. Denk aan WordPress, webshops, klantportalen en andere maatwerksoftware. Je ziet PHP als bezoeker niet, maar het verwerkt achter de schermen bijvoorbeeld formulieren, inlogverzoeken, betalingen en andere bedrijfskritische processen.
Onder de naam PHP2Shell kregen twee PHP-kwetsbaarheden veel aandacht: CVE-2026-109618 en CVE-2026-109619. De eerste betreft fouten bij geheugentekort; de tweede achtergebleven interne gegevens die na een fout opnieuw gebruikt kunnen worden. Onder bepaalde omstandigheden kon een aanvaller hierdoor op afstand eigen code uitvoeren, zonder eerst in te loggen. De technische voorwaarden verschilden per server en applicatie. De officiële adviezen beschrijven beide problemen afzonderlijk.
Voor een organisatie kan zo’n aanval betekenen dat gegevens worden buitgemaakt, informatie wordt aangepast of dienstverlening uitvalt. Een bijgewerkt CMS alleen is dan onvoldoende: ook de onderliggende serversoftware moet worden onderhouden.
In de ochtend alarm, in de middag de patch
De vooraankondiging verscheen al op 20 oktober. Op woensdagochtend 21 oktober werd de dreiging breed zichtbaar. Er circuleerde een demonstratie van misbruik, terwijl de beveiligingsupdates pas voor die middag om 16.00 uur Nederlandse tijd waren aangekondigd. De PHP-ontwikkelaars hadden de release vervroegd nadat informatie voortijdig openbaar was geworden.
Voor beheerders ontstond daarmee een lastige tussenperiode: er was een ernstig risico, maar nog geen algemeen beschikbare officiële update. Verschillende organisaties haalden websites preventief offline. Het NCSC deed dat ook met zijn eigen website. Later bleek misbruik complexer dan aanvankelijk ingeschat; dringend updaten bleef het advies.
Die latere kennis was er die ochtend nog niet. Verantwoord beheer vraagt dat je handelt op basis van de informatie van dat moment en je besluit bijstelt zodra er meer duidelijkheid komt.
Wat doet Revolted zolang er geen patch is?
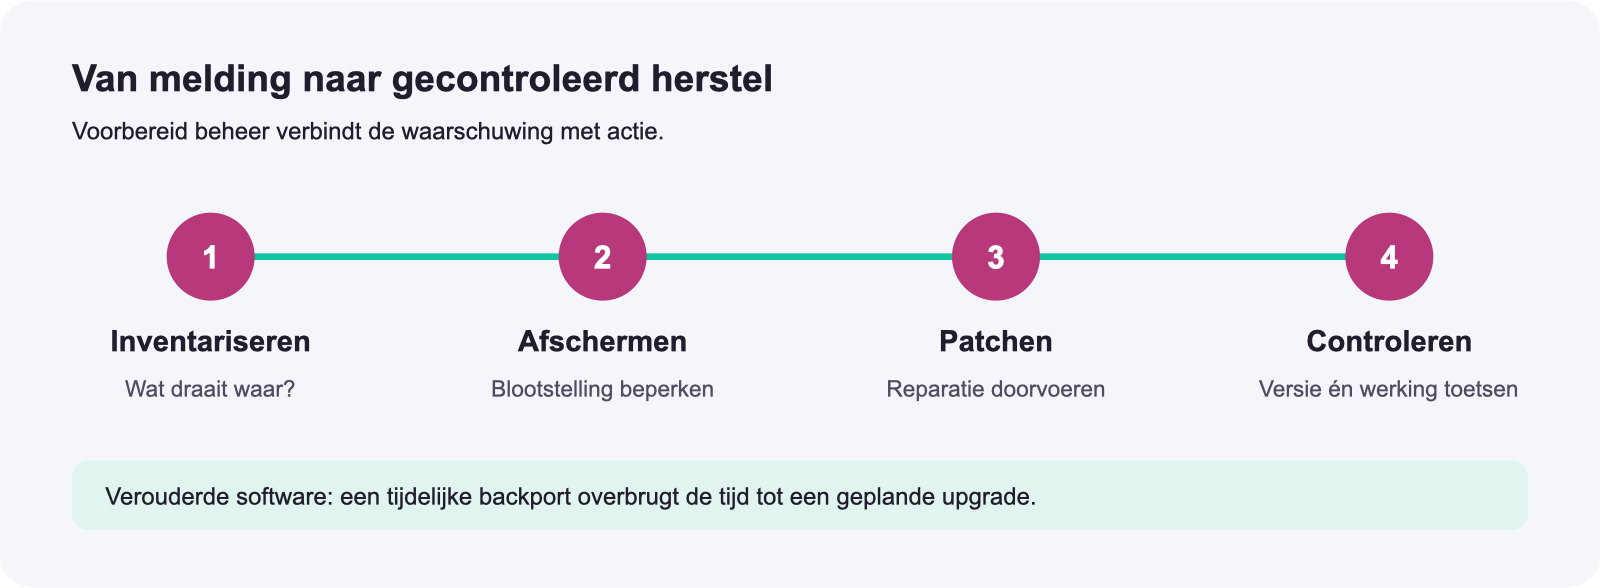
Bij een kritieke melding begint ons werk met overzicht. Welke klantomgevingen gebruiken de getroffen software? Welke versies draaien daar? Zijn ze vanaf internet bereikbaar? En welke bedrijfsprocessen raken we als toegang tijdelijk wordt beperkt?
Daarna beoordelen we hoe de blootstelling kan worden verkleind. Afhankelijk van de omgeving kunnen we bijvoorbeeld risicovolle verzoeken tegenhouden, een functie tijdelijk uitschakelen of toegang beperken. Zulke maatregelen heten mitigaties. Ze kunnen specifieke aanvalsroutes beperken, maar vervangen geen beveiligingsupdate. Ook PHP waarschuwde uitdrukkelijk voor die beperking.
Bij een aantal klantwebsites kozen we daarom voor een tijdelijke voorzetpagina. De bedoeling daarvan is dat bezoekers een duidelijke melding krijgen terwijl verzoeken de achterliggende kwetsbare applicatie niet bereiken. Alleen een onderhoudsmelding boven op een nog bereikbare applicatie biedt die bescherming niet.
Zo’n onderbreking heeft gevolgen. Daarom hoort bij beheer ook uitleg: wat is er aan de hand, waarom is deze maatregel nodig en wat moet er gebeuren voordat de dienstverlening weer open kan?
Binnen minuten patchen begint vóór de release
Zodra de patches beschikbaar kwamen, konden we binnen enkele minuten voor veel klantomgevingen de beveiligingsupdates doorvoeren. Die snelheid kwam voort uit de voorbereiding: weten wat er draait, toegang hebben tot de omgevingen en updates op een herhaalbare manier kunnen uitrollen.
Op 21 oktober verschenen hiervoor PHP 8.5.12, 8.4.27, 8.3.36 en 8.2.35. Leveranciers konden de reparaties ook in hun eigen pakketten verwerken. Het relevante bewijs is dus welke beveiligingsreparatie daadwerkelijk in de draaiende omgeving zit.
Na het installeren volgt de controle. Draait de bijgewerkte software ook echt? Werken de belangrijke functies nog? Kan een tijdelijke afscherming verantwoord worden opgeheven? Het plaatsen van een patch en het hervatten van de dienstverlening zijn afzonderlijke stappen. Verdachte signalen verdienen bovendien onderzoek: een update maakt een eventuele eerdere inbraak niet ongedaan.
Verouderde PHP-versies maken een spoedupdate ingewikkeld
Niet iedere omgeving kon dezelfde route volgen. Sommige applicaties waren afhankelijk van oude PHP-versies waarvoor het PHP-project geen reguliere beveiligingsondersteuning meer bood. Een grote versiesprong kan dan aanpassingen vragen aan de applicatie, het framework, plugins en koppelingen.
Onder tijdsdruk komt alles samen: een beveiligingsprobleem dat direct aandacht vraagt en achterstallig onderhoud dat je zorgvuldig moet oplossen. Zomaar omschakelen kan betekenen dat inloggen, bestellingen of gegevensverwerking niet meer werken.
Voor verouderde omgevingen heeft Revolted daarom ook tijdelijke backports van de beveiligingsreparaties uitgevoerd. Daarbij wordt een gerichte reparatie geschikt gemaakt voor een oudere softwareversie. Zo konden we de betreffende PHP2Shell-kwetsbaarheden verhelpen en tijd creëren om een upgrade naar een ondersteunde versie uit te stippelen.
Een backport verlengt de algemene ondersteuning van die oude versie niet en verhelpt niet automatisch andere kwetsbaarheden. Het is een overbrugging met een vervolgstap. Voor deze uitzonderlijke situatie stelde het PHP-team ook minimale broncodepatches beschikbaar voor PHP 7.4, 8.0 en 8.1.
AI versnelt het werk aan beide kanten
AI helpt beveiligingsonderzoekers om grote hoeveelheden code te onderzoeken en mogelijke fouten te toetsen. Daardoor kunnen ook problemen in oude, veelgebruikte software opnieuw aan het licht komen. Bij deze PHP-kwetsbaarheden speelden AI-ondersteund onderzoek en aanvullende bevindingen een rol bij het blootleggen van de volledige impact.
Die hulpmiddelen staan ook aanvallers ter beschikking. AI kan het analyseren van een bekendgemaakte fout en het ontwikkelen van misbruik versnellen. Dat betekent niet dat iedere aanval vanzelf slaagt. Het verkleint wel de ruimte om een belangrijke melding lang te laten liggen. Ook het NCSC wees bij PHP2Shell op AI als mogelijke versneller.
Voor softwarebeheer wordt voorbereiding daardoor steeds belangrijker. Wie bij iedere melding eerst moet uitzoeken waar een component draait, verliest tijd voordat het echte herstel begint.
Weet jij welke software achter je website draait?
Veel klanten weten welk systeem ze gebruiken: WordPress, een webshop of een maatwerkportaal. Welke PHP-versie, libraries en serveronderdelen daaronder zitten, is veel minder zichtbaar. Dat is begrijpelijk. Als ondernemer wil je vooral dat de applicatie je bedrijf ondersteunt.
Toch moet iemand dat overzicht bijhouden. Een website kan er modern uitzien en prima functioneren, terwijl onderdelen achter de schermen geen beveiligingsupdates meer krijgen. Zonder inventarisatie blijft dat risico onzichtbaar, totdat een incident tot haastige keuzes dwingt.
Je wilt niet dat klantgegevens op straat komen te liggen doordat niemand verantwoordelijk was voor onderhoud. Bij softwarebeheer door Revolted maken we daarom afspraken over inventarisatie, monitoring, updates en opvolging. Ook de levensduur van software hoort daarbij: wanneer eindigt de ondersteuning en wanneer plannen we de volgende upgrade?
CVE WatchTower maakt kwetsbaarheden gericht zichtbaar
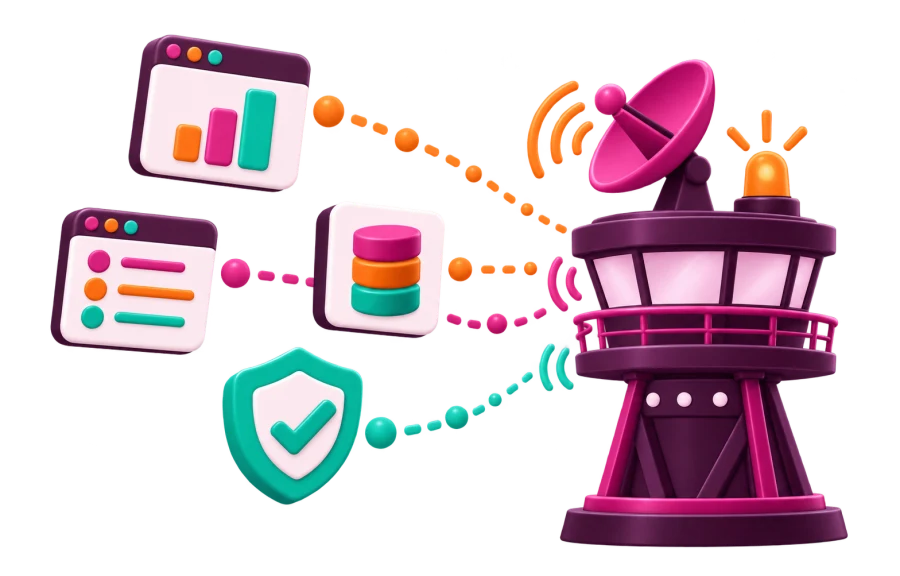
Om dat overzicht te ondersteunen, gebruikt Revolted eigen monitoringsoftware: CVE WatchTower. Een CVE is een openbaar geregistreerde kwetsbaarheid met een uniek nummer. WatchTower koppelt zulke meldingen aan de softwarecomponenten en versies die alle aangesloten omgevingen rapporteren.
Daardoor kunnen we gerichter en snel beoordelen waar actie nodig is. Welke applicatie bevat de betreffende component? In welke omgeving draait die? Wat is bekend over de ernst en mogelijke uitbuiting? WatchTower ondersteunt die beoordeling met broninformatie, versiegegevens en de historie van gemelde deployments.
Na een uitrol helpt nieuwe inventarisinformatie vaststellen of de betrokken software daadwerkelijk is bijgewerkt. Zo verbinden we een beveiligingsmelding met een concrete beheeractie en de controle daarna. Meer hierover lees je bij CVE- en dependency-monitoring.
De dekking hangt af van actuele informatie uit de aangesloten hosting-omgeving en webapplicaties. WatchTower ondersteunt de beheerder; beoordeling, testen en herstel blijven nodig. Samen met applicatiemonitoring geeft het een vollediger beeld dan alleen de vraag of een website bereikbaar is.
Goed onderhoud geeft ruimte om zorgvuldig te handelen
PHP2Shell laat zien hoe snel een technische melding een bedrijfsprobleem kan worden. Voorbereid beheer helpt om gevolgen te beperken: je weet wat je gebruikt, kunt gericht ingrijpen en hebt een werkbare route voor updates. Bij oude software hoort daar een concreet upgradeplan bij.
Een beheercontract helpt die verantwoordelijkheid vast te leggen. Welke onderdelen worden onderhouden, wie volgt beveiligingsmeldingen op en hoe worden spoedmaatregelen afgestemd? Dat maakt onderhoud een doorlopend onderdeel van je dienstverlening, met minder verrassingen wanneer het spannend wordt.
Weet je niet welke softwareversies jouw website of applicatie gebruikt, of wie de updates bewaakt?
Bespreek het beheer van je omgeving met Revolted. We brengen de situatie in kaart en bepalen welke stappen nodig zijn om je software ondersteund en beheersbaar te houden.